
Aufsichtsbehörden erwarten eine dokumentierte, risikobasierte Überwachung Ihrer Dienstleister. Galink liefert Ihnen den Prozess, die Nachweise und die passenden Register.

Unternehmen in Europa und Nordamerika vertrauen uns
Ihre Herausforderungen
Die Lieferkette rückt in den Anwendungsbereich
Mit NIS2 wird die Sicherheit Ihrer Lieferanten Teil Ihrer Maßnahmen zum Cyberrisikomanagement.
Jeder Schritt muss nachvollziehbar sein
Bewertungen, Fristen für Neubewertungen und Behebungsmaßnahmen müssen nachvollziehbar sein.
Dedizierte Berichte
DORA, NIS2 und CS&R verlangen, dass Sie Ihre Vereinbarungen mit Dienstleistern dokumentieren und den Aufsichtsbehörden vorlegen können.
Wie Galink Sie unterstützt
Ein risikoproportionaler Ansatz
Die nach Ihren Kriterien berechnete Kritikalität bestimmt Bewertungsregeln, Reporting und Fristen für Neubewertungen.

Nachweise, denen ein Auditor folgen kann
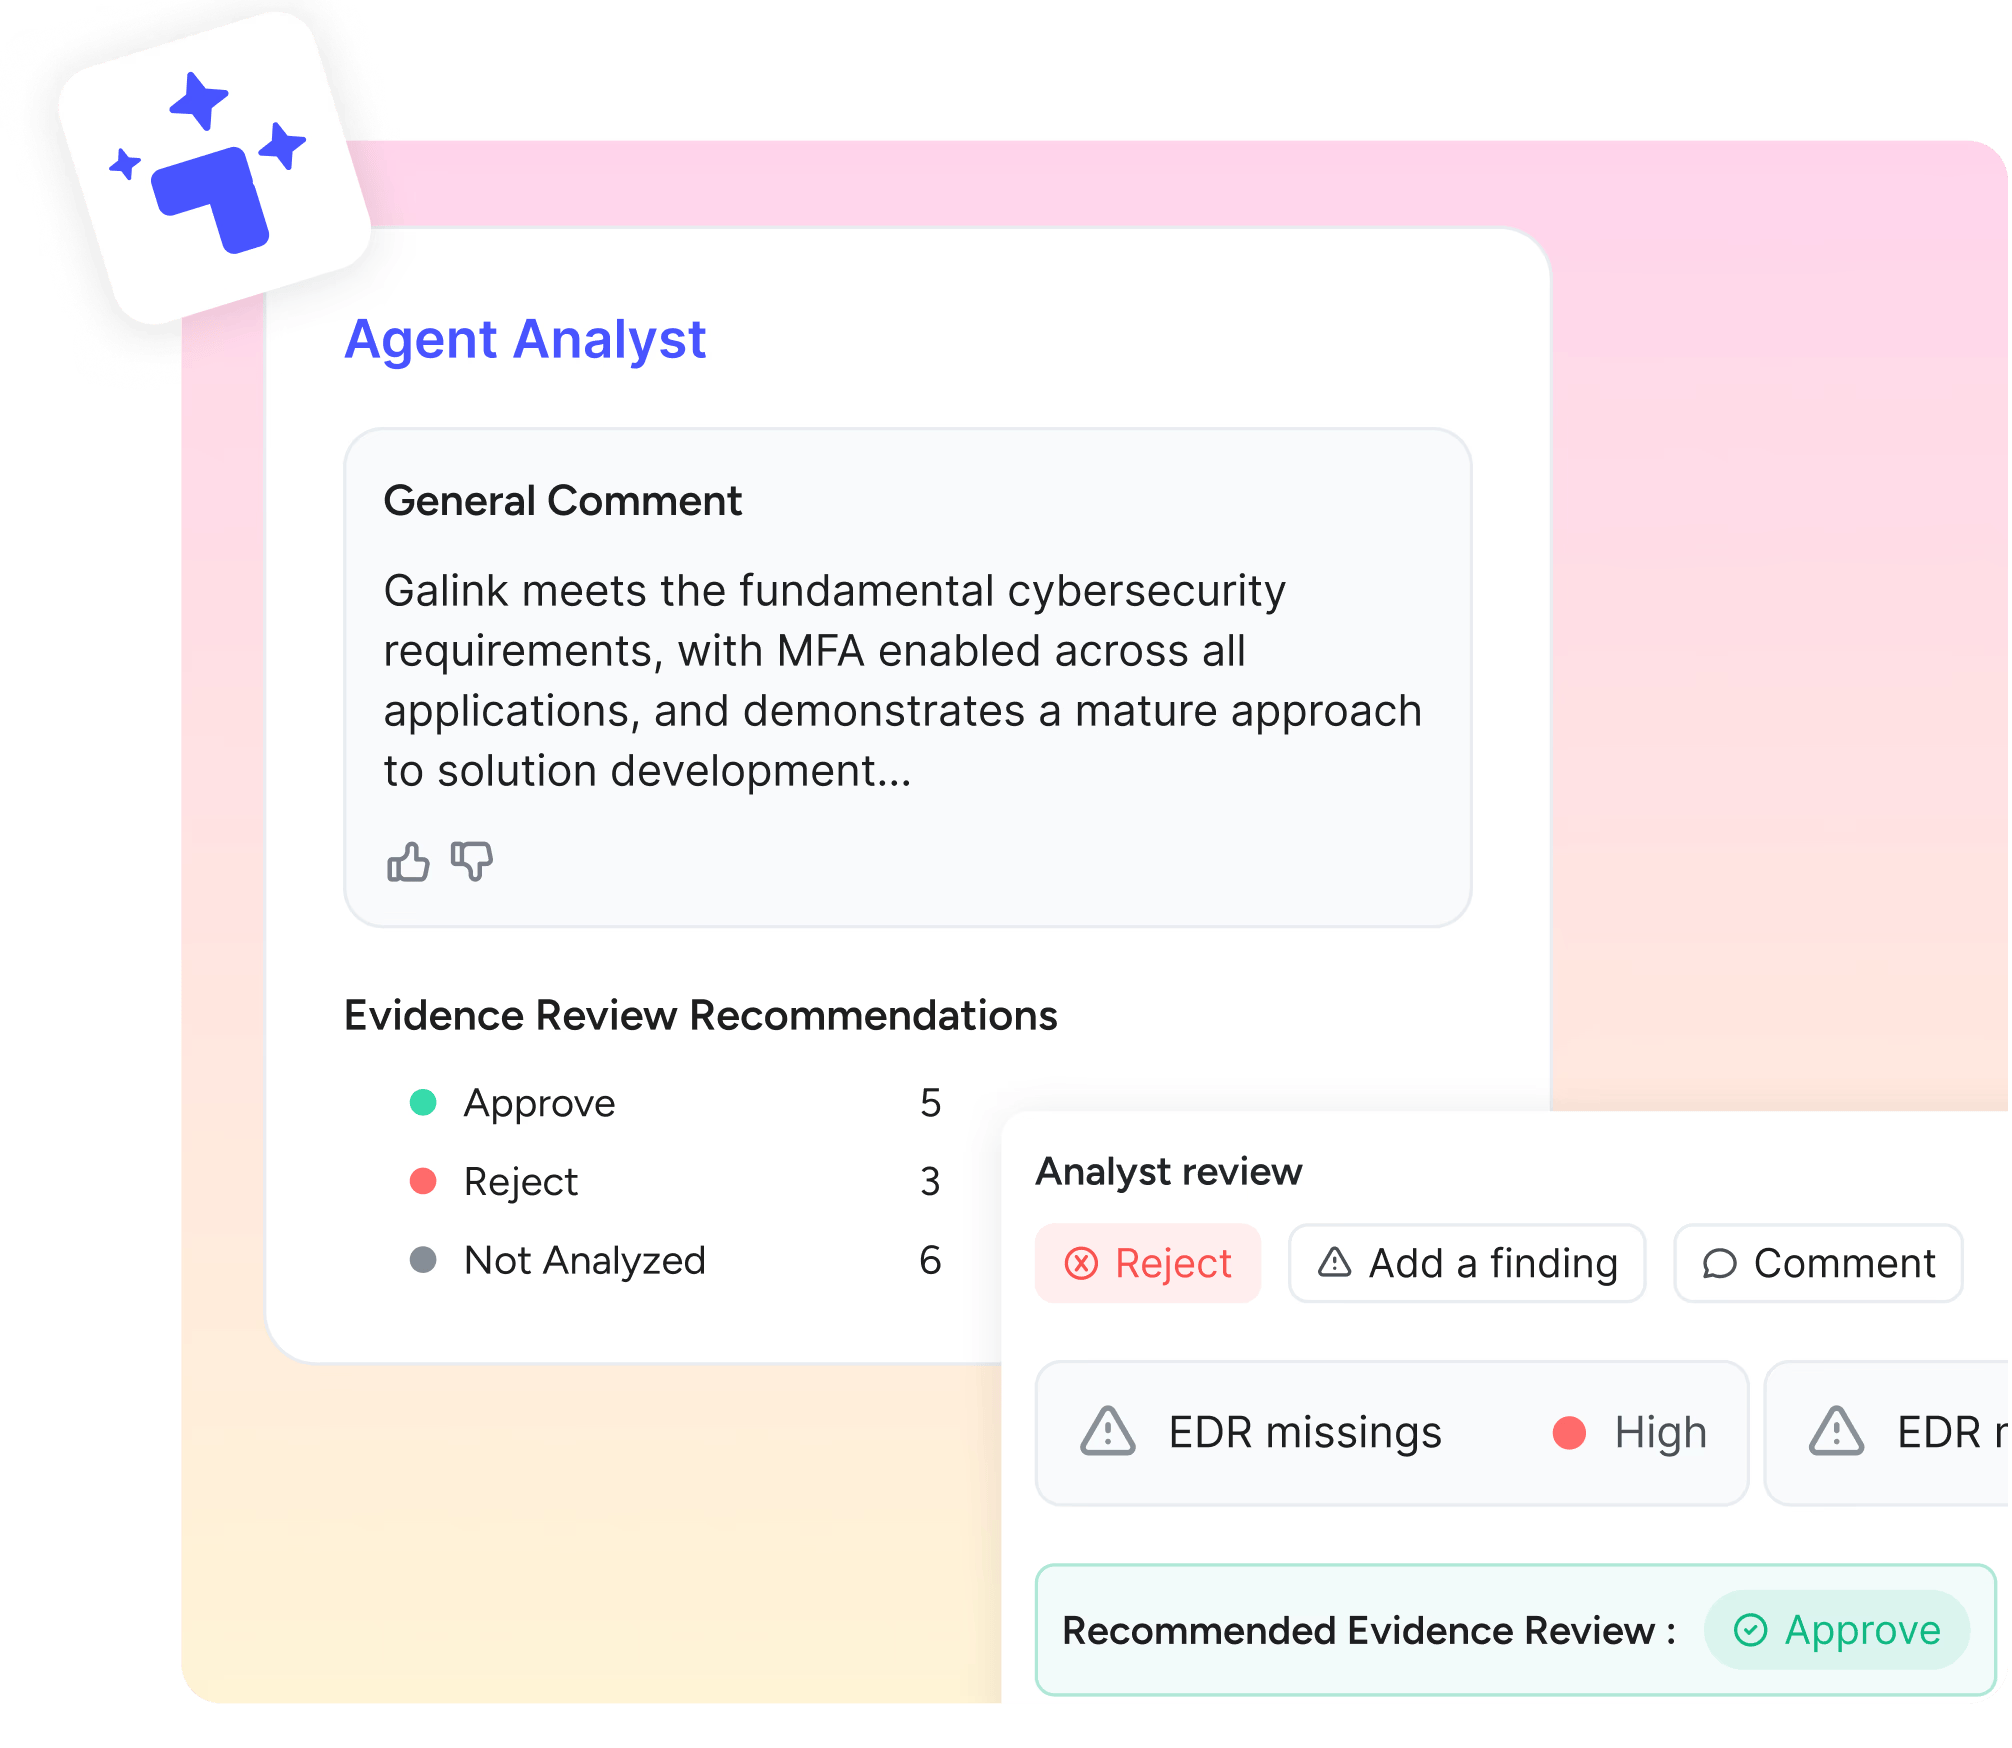
Die KI prüft Nachweise anhand Ihrer Kriterien: Geltungsbereich, Pentest-Ergebnisse und ISO-Gültigkeit. Fragebögen behalten ihre Versionshistorie, und Behebungsmaßnahmen werden bis zum Abschluss verfolgt.
Erleben Sie Seel in Aktion
Seel führt Bewertungen durchgängig durch, und jeder Schritt bleibt nachvollziehbar: Fragebögen, analysierte Nachweise, Nachfassaktionen und Entscheidungen.
Konkrete Ergebnisse
100+
Kundenorganisationen, vor allem aus Banken und Versicherungen
ISO 27001
Galink ist zertifiziert
5- bis 10-mal
weniger Zeit pro bewertetem Lieferanten

„Galink fügt sich nahtlos in unseren Compliance-Ansatz für DORA und CRA ein. Wir integrieren die Bewertung von Cyberrisiken durch Lieferanten jetzt direkt in die Projekt-Workflows, statt sie im Nachhinein zu behandeln. Security by Design wird Realität.“
CISO
Einzelhandel · 10.000 Mitarbeitende