
BANKEN & VERSICHERUNGEN
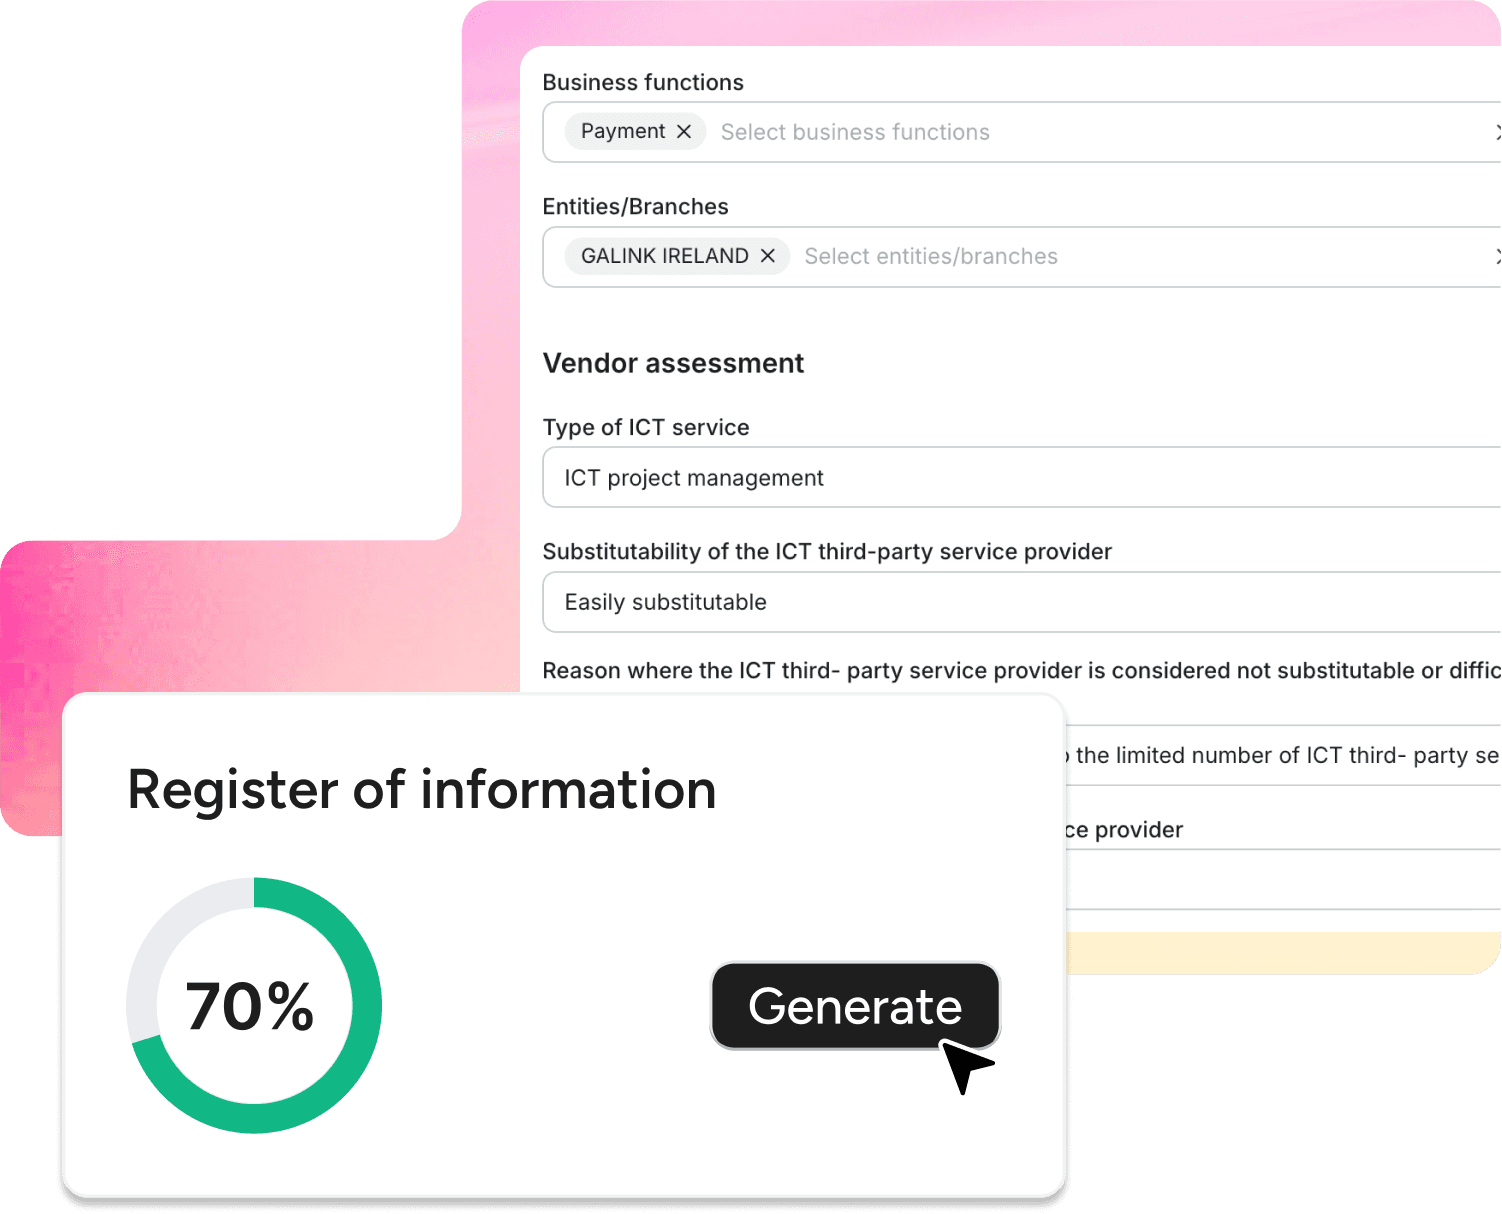
DORA, CS&R und die Erwartungen Ihrer Aufsichtsbehörden in einer einzigen Plattform abgedeckt: nachvollziehbare Bewertungen, verfolgte Behebung und ein aktuelles Informationsregister (optional).

Unternehmen in Europa und Nordamerika vertrauen uns
Ihre Herausforderungen
Hunderte IKT-Dienstleister
Von der kritischen Cloud bis zum Nischenanbieter: Jeder Dienstleister muss eingestuft, bewertet und überwacht werden.
Anspruchsvolle Aufsichtsbehörden
Jede Entscheidung, jede Frist für Neubewertungen und jede Behebungsmaßnahme muss nachvollziehbar sein.
Ein DORA-Register, das gepflegt werden muss
Das Informationsregister muss dokumentiert, aktuell und an die Aufsichtsbehörden übermittelbar sein.
Wie Galink Sie unterstützt
Rund um DORA entwickelt
Die nach Ihren Kriterien berechnete Kritikalität jedes IKT-Dienstleisters legt Bewertungsregeln und Fristen für Neubewertungen fest.


Nachweise, denen ein Auditor folgen kann
Die KI prüft Nachweise anhand Ihrer Kriterien: Geltungsbereich, Pentest-Ergebnisse und ISO-Gültigkeit. Fragebögen behalten ihre Versionshistorie, und Behebungsmaßnahmen werden bis zum Abschluss verfolgt.
Konzernweite Rollouts
Mehrere Gesellschaften und Länder – mit Unterstützung unserer Analysten, die Ihre Dienstleister nach NIST und ISO 27001 bewerten.

Erleben Sie Seel in Aktion
Seel sendet die Fragebögen an Ihre IKT-Dienstleister, analysiert Antworten und Nachweise und fasst nach, bis alles vollständig ist. Jeder Schritt bleibt nachvollziehbar.
DORA-Modul
Ihr Informationsregister – ohne doppelte Dateneingabe
1
Sie senden uns Ihr bisheriges Register
Excel / CSV / Tool-Export / sogar eine „unschöne“ Datei.
2
Wir laden es hoch und bereinigen es für Sie
Wir kümmern uns um Felder, Duplikate, Formate, Verknüpfungen und Inkonsistenzen.
3
Sie übernehmen in einer einfachen Oberfläche
Eine Zeile ändern, einen Lieferanten hinzufügen, mit 1 Klick exportieren.
Konkrete Ergebnisse
100+
Kundenorganisationen, vor allem aus Banken und Versicherungen
ISO 27001
Galink ist zertifiziert
1 000
Cybersicherheitsexperten beim Vendor Risk Summit
„Vor Galink haben wir allein für die Lieferantenbewertung zwischen Tabellen und E-Mails jongliert. Jetzt ist alles in einer einzigen Lösung vereint. Es ist wahrscheinlich das einfachste und effizienteste Setup, das ich bisher genutzt habe.“
CISO
Bank · 2.000 Mitarbeitende
Häufige Fragen
Deckt Galink das DORA-Informationsregister ab?
Wie weisen wir unseren Aufsichtsbehörden unsere Überwachung nach?
Eignet sich Galink für Konzerne mit mehreren Gesellschaften?
Können wir einen Teil der Bewertungen auslagern?
Gewinnen Sie die Kontrolle über Ihre Drittanbieter zurück
Ein Galink-Experte zeigt Ihnen die Plattform, angewendet auf Ihre eigenen Lieferanten.