
Les superviseurs attendent un suivi documenté et fondé sur les risques de vos prestataires. Galink vous apporte le processus, les preuves et les registres dédiés.

Ils nous font confiance en Europe et en Amérique du Nord
Vos enjeux
La chaîne d’approvisionnement entre dans le périmètre
Avec NIS2, la sécurité des fournisseurs fait partie de vos mesures de gestion des risques cyber.
Chaque étape doit laisser une trace
Évaluations, échéances de réévaluation et remédiations doivent être traçables.
Des rapports dédiés
DORA, NIS2, CS&R exige de documenter vos accords avec les prestataires et de pouvoir les communiquer aux superviseurs.
Comment Galink vous accompagne
Une approche proportionnée au risque
La criticité, calculée selon vos critères, détermine les règles d’évaluation, le reporting et les échéances de réévaluation.

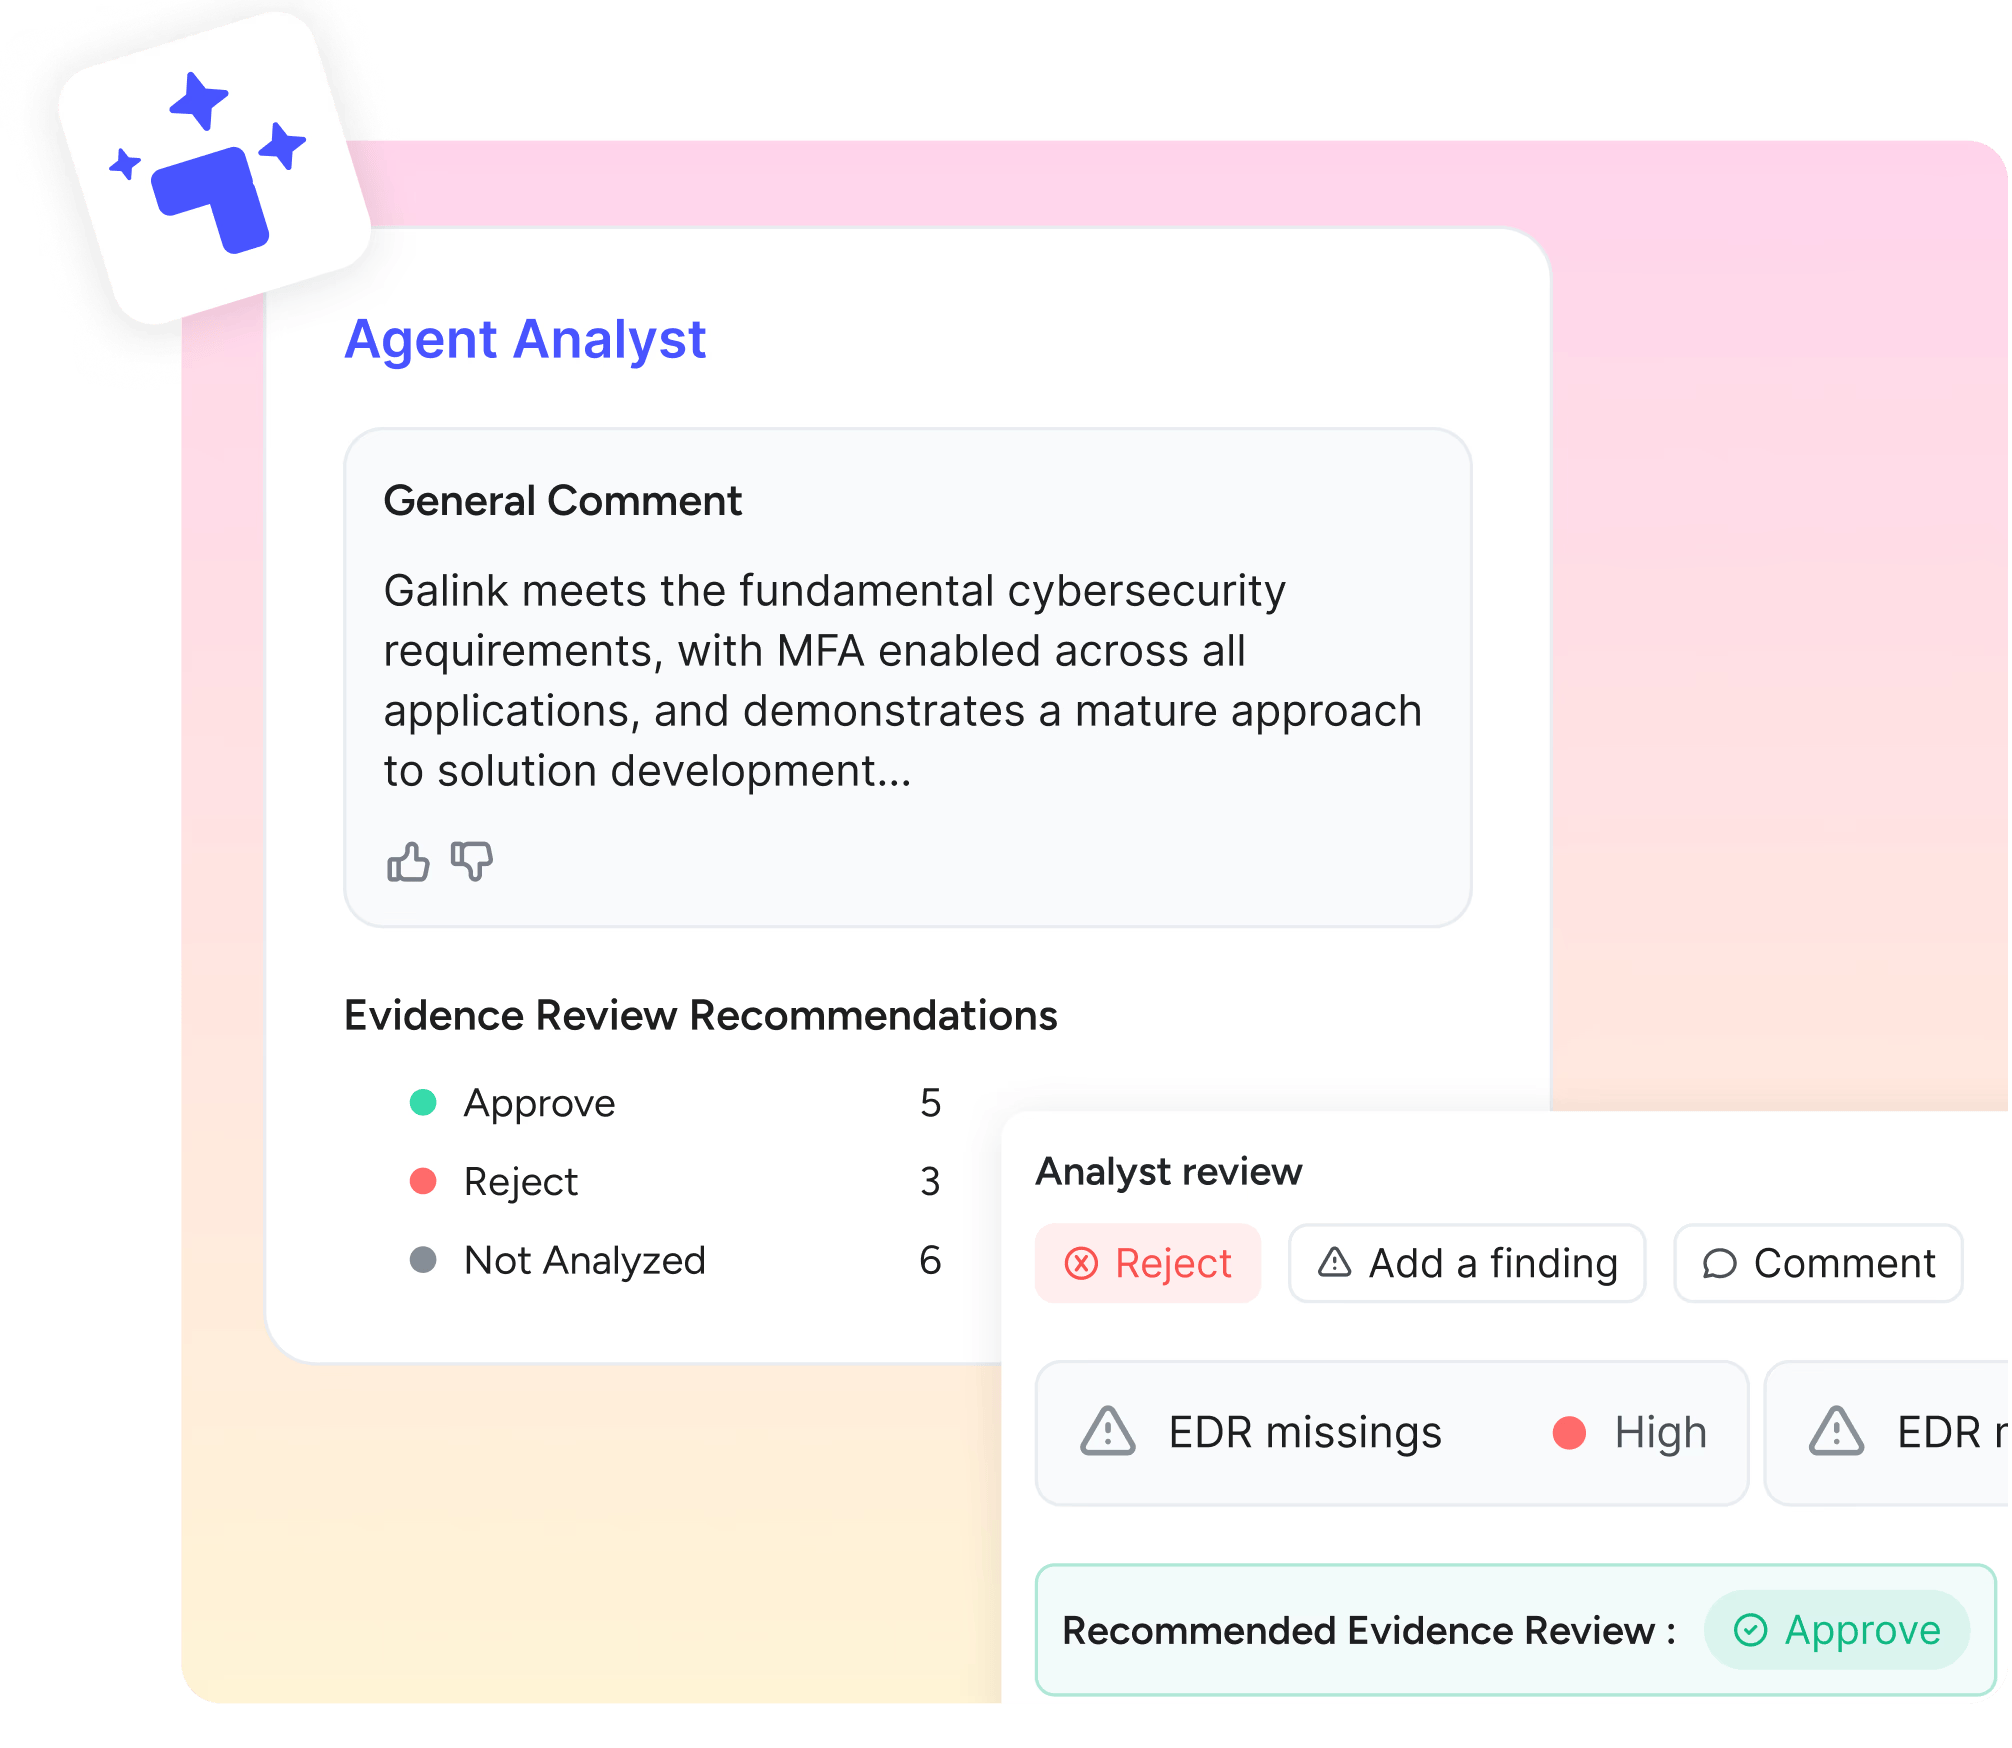
Des preuves qu’un auditeur peut suivre
L’IA vérifie les preuves selon vos critères : périmètre, résultats de pentest et validité ISO. Les questionnaires conservent leur historique et les remédiations sont suivies jusqu’à résolution.
Voyez Seel en action
Seel mène les évaluations de bout en bout et chaque étape reste tracée : questionnaires, preuves analysées, relances et décisions.
Des résultats concrets
100+
organisations clientes, principalement dans la banque et l’assurance
ISO 27001
Galink est certifié
5 à 10x
moins de temps par fournisseur évalué

« Galink s’intègre parfaitement dans notre démarche de conformité DORA, CRA. Nous intégrons désormais l’évaluation des risques cyber des fournisseurs directement dans les workflows des projets, au lieu de les traiter après coup. La sécurité by design devient une réalité. »
RSSI
Retail · 10 000 collaborateurs

