
Galink automatisiert die Erstellung von DORA-Berichten mit KI
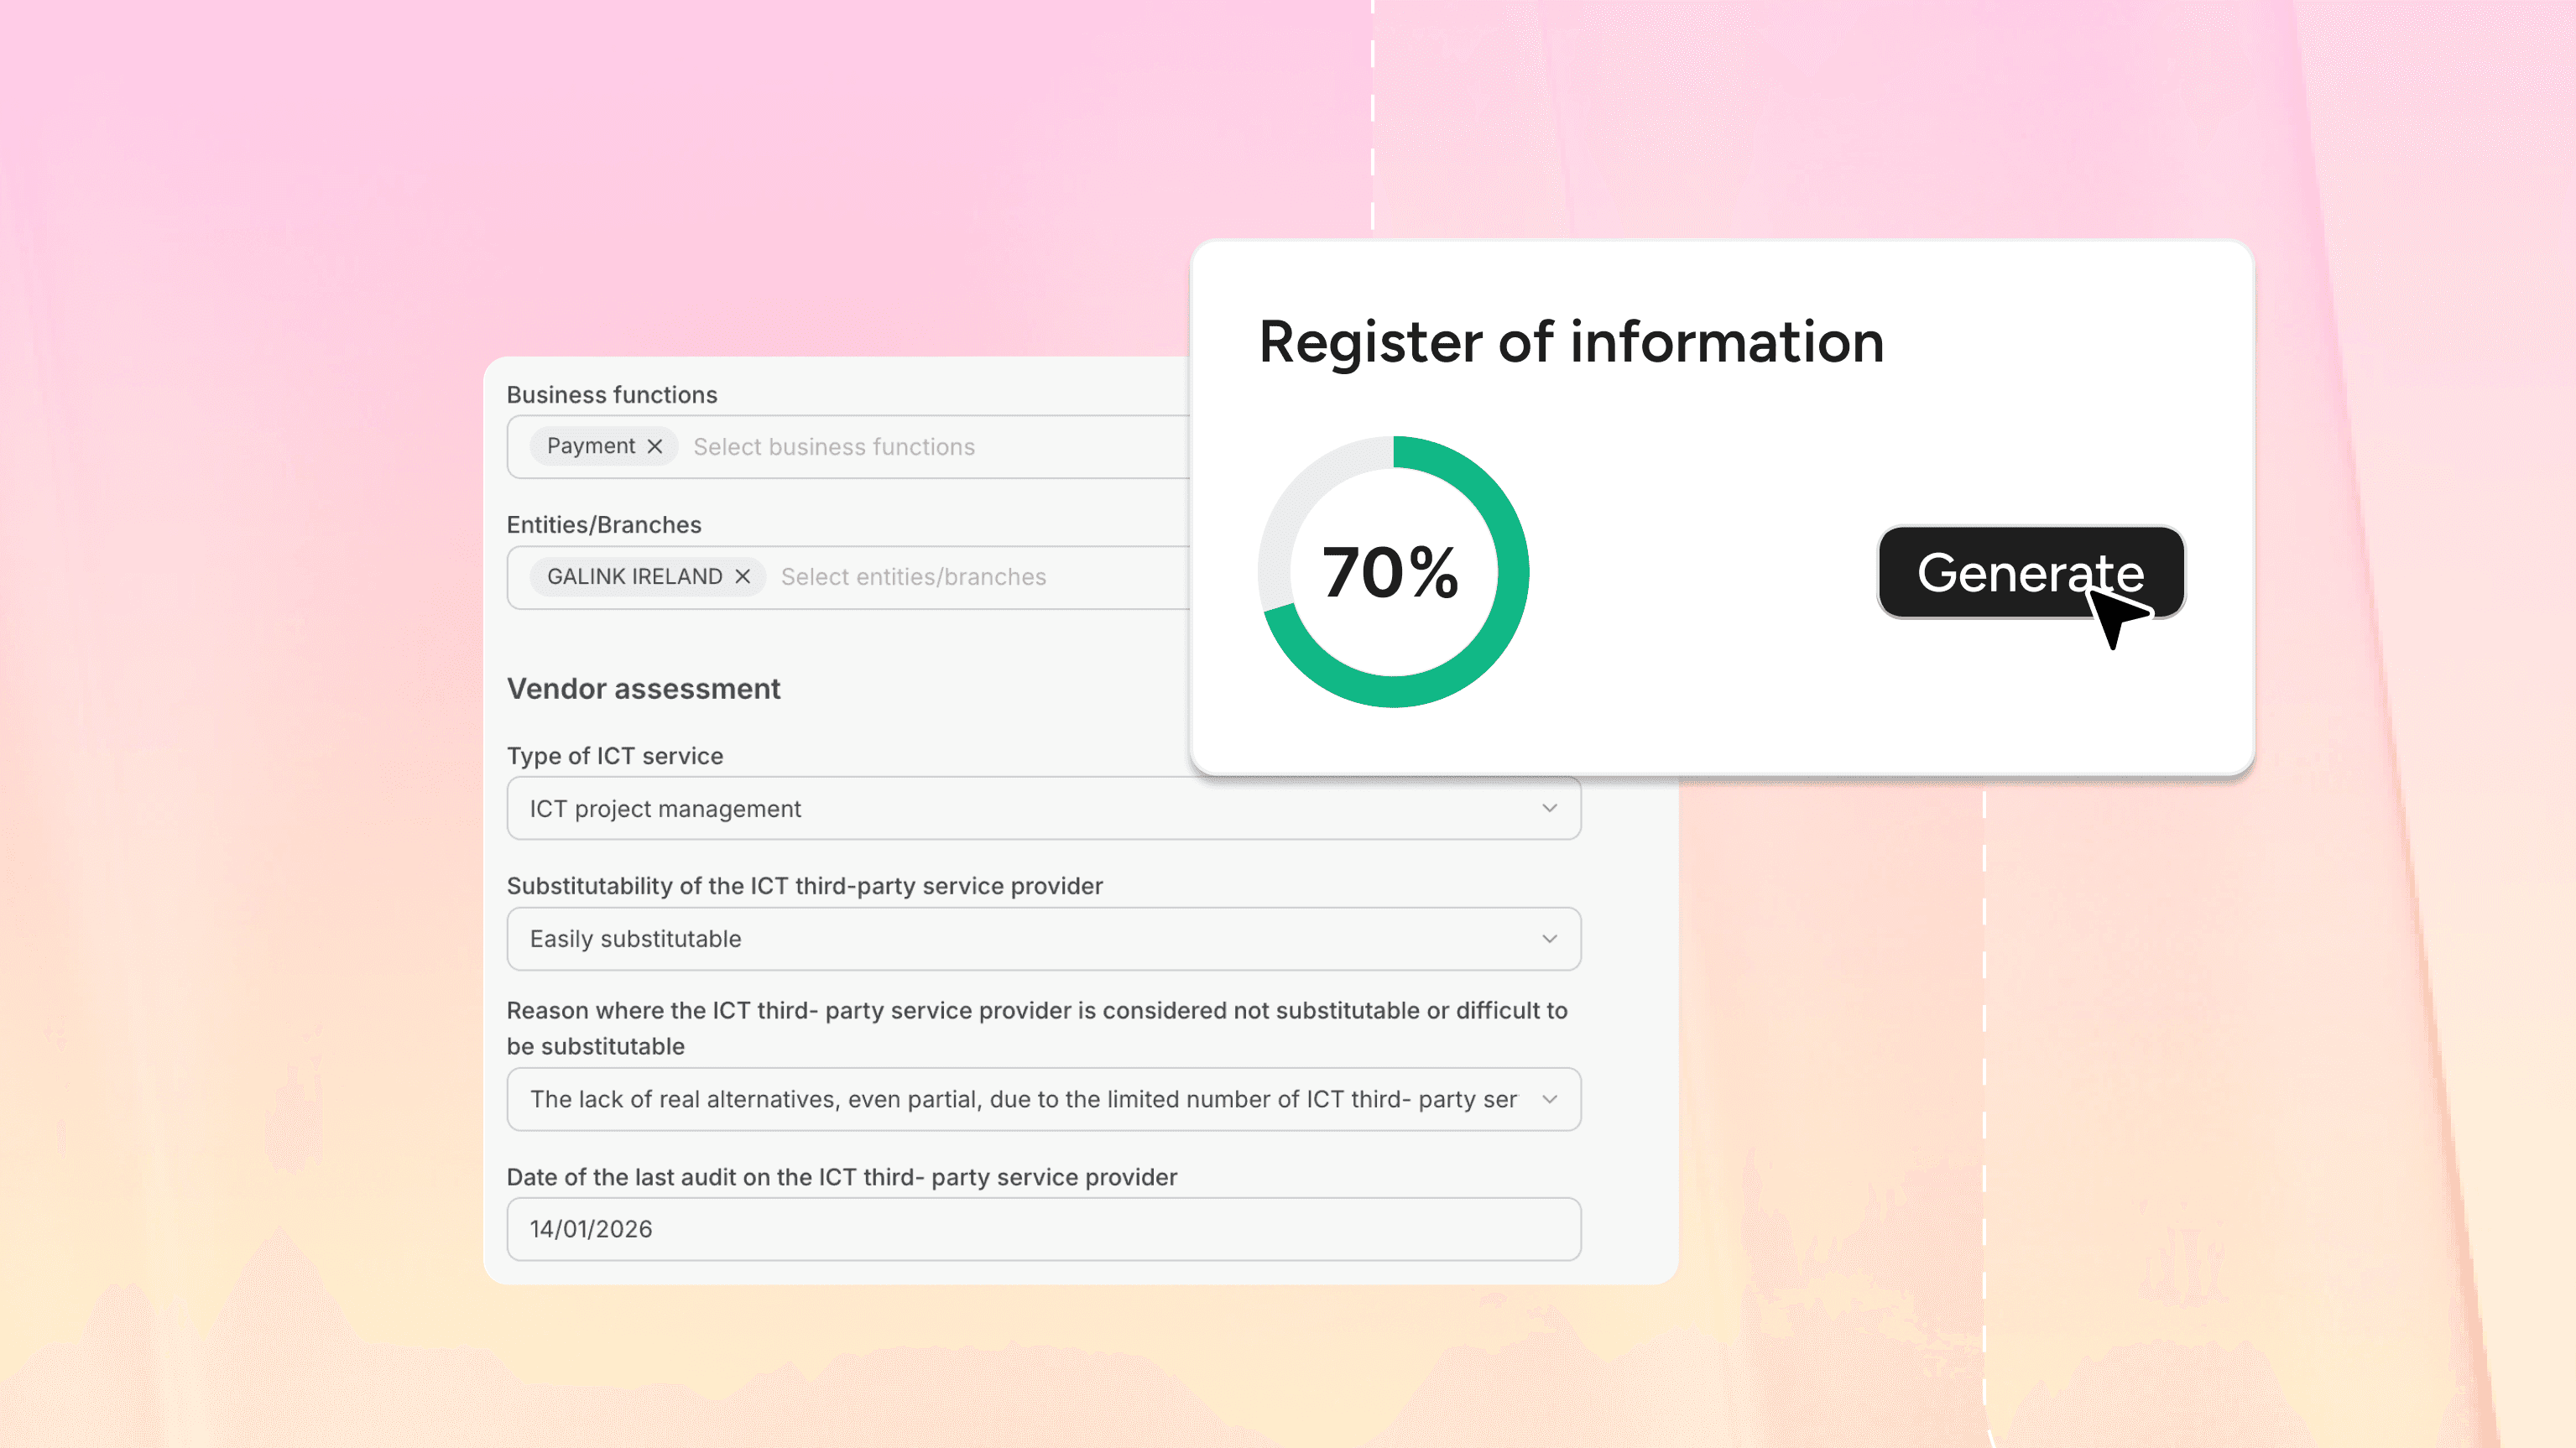
Galink automatisiert die Erstellung von DORA-Berichten mit künstlicher Intelligenz
Paris, 21. Januar 2026 – Galink, die KI, die zu 100 % auf das Management von Cyberrisiken durch Lieferanten (TPCRM) spezialisiert ist, kündigt den Start seiner Lösung zur Automatisierung von DORA-Berichten an. 22.000 europäische Finanzinstitute müssen ihr vollständiges Informationsregister bis zum 15. April 2026 einreichen. Mit seiner Technologie verwandelt Galink diese regulatorische Pflicht in eine Chance, die Cyber-Governance zu stärken und Risiken proaktiv zu steuern.
DORA: ein Compliance-Wettlauf voller Hürden
Die seit dem 17. Januar 2025 anwendbare europäische Verordnung DORA (Digital Operational Resilience Act) ist die umfassendste regulatorische Harmonisierung im Bereich der digitalen Resilienz für den Finanzsektor. Mehr als 22.000 europäische Finanzinstitute sind betroffen: Banken, Versicherungen, Wertpapierfirmen, Zahlungsinstitute, Krypto-Dienstleister und kritische IKT-Drittdienstleister.
Die Pflichten sind streng: Erstmeldung eines IKT-Vorfalls innerhalb von 24 Stunden, Zwischenmeldung innerhalb von 72 Stunden, Abschlussbericht innerhalb eines Monats. Sanktionen: bis zu 2 % des Jahresumsatzes für Institute, 1 Mio. € für Führungskräfte.
Die Cyber-Lage rechtfertigt diese Strenge: 488 Cybervorfälle im europäischen Finanzsektor in 18 Monaten (ENISA), +15 % Sicherheitsereignisse in Frankreich im Jahr 2024. Der Finanzsektor trägt seit 12 Jahren die weltweit höchsten durchschnittlichen Kosten pro Sicherheitsvorfall.
Die Herausforderung: Zwar hatten sich 94 % der Institute verpflichtet, doch nur ein Drittel gab sich Mitte 2024 zuversichtlich. Die operative Komplexität ist erheblich: manuelle Erfassung von Vorfällen, Abstimmung zwischen IT und Risikomanagement, Berichterstellung unter Zeitdruck, Erfassung der IKT-Drittdienstleister.
KI verwandelt erzwungene Compliance in operative Intelligenz
Angesichts dieser Komplexität automatisiert Galink durchgängig das Management einer der 5 Säulen von DORA – derjenigen zu Lieferantenrisiken – bis hin zur Erstellung der zugehörigen Berichte.
Die konkreten Vorteile:
Vollständige Automatisierung: automatische Erfassung von IKT-Vorfällen, Klassifizierung gemäß DORA, Erstellung der regulatorischen Berichte.
Garantierte Compliance: automatisierte Orchestrierung der drei Meldephasen (24 Std., 72 Std., 30 Tage) mit integrierten Warnmeldungen und Workflows.
Dynamische Abbildung der Drittparteienrisiken: laufendes Verzeichnis der kritischen IKT-Drittdienstleister, automatisches Scoring, kontinuierliche Überwachung von Schwachstellen.
Lückenlose Nachvollziehbarkeit: vollständige Historie der Vorfälle, Berichte und Maßnahmen zur Erleichterung von Audits und Prüfungen.
Geringerer operativer Aufwand: Wegfall manueller Prozesse, Zeitersparnis, Freiräume für strategische Aufgaben der Teams.
Über die Compliance hinaus bietet Galink eine konsolidierte Echtzeitsicht auf die Cyber-Sicherheitslage des Instituts und seines Ökosystems.
Eine Vision: Risikobeherrschung als Treiber der Transformation
„Auch wenn Regulierung operativen Aufwand mit sich bringt, reagiert sie auf reale Cyberrisiken, die sich durch die globale geopolitische Lage verschärfen“, erklärt Mathieu Bernard, Mitgründer von Galink. „Dank KI übernehmen wir bis zu 90 % der manuellen Aufgaben der Säule 4 von DORA (Management der Risiken durch kritische IKT-Drittdienstleister). So können sich Cyberteams auf das Wesentliche konzentrieren: Bedrohungen antizipieren und ihre Resilienz stärken. Unsere Überzeugung: Echte Compliance misst sich an der Fähigkeit zur Antizipation, nicht an abgehakten Kästchen.“
Die Lösung von Galink zur Automatisierung von DORA-Berichten ist ab sofort für alle europäischen Finanzinstitute verfügbar, die der Verordnung unterliegen.
Galink bekräftigt damit seine Positionierung als strategischer Partner von Finanzinstituten, Versicherern und Fintechs auf ihrem Weg zu digitaler Resilienz und zur Beherrschung von Cyberrisiken.