
Das Galink Assessment im Detail
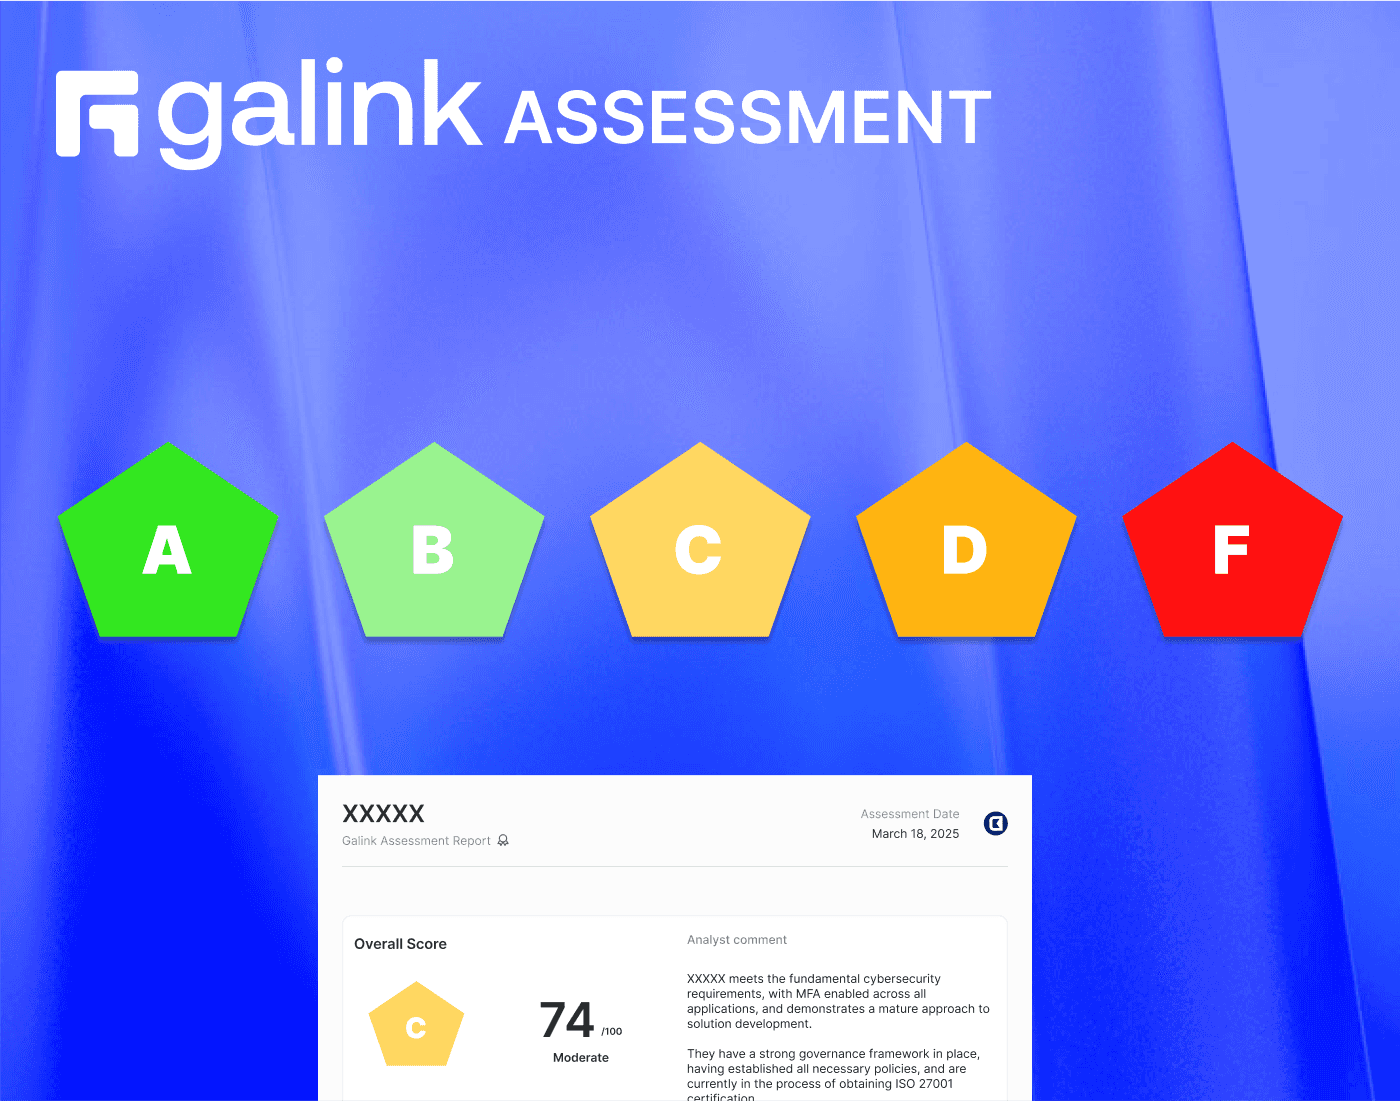
In der heutigen vernetzten digitalen Wirtschaft sind Drittanbieter oft zugleich Partner und potenzielle Schwachstellen. Für Organisationen, die gegenüber sich wandelnden Cyberbedrohungen resilient bleiben wollen, ist es nicht länger optional, Cyberrisiken durch Drittanbieter zu verstehen und zu managen – es ist ein strategisches Muss. Bei Galink haben wir das Galink Assessment entwickelt, um einen zuverlässigen, strukturierten und expertengestützten Weg zur Bewertung der Cybersicherheitsreife von Lieferanten zu bieten.
Was ist das Galink Assessment?
Das Galink Assessment ist ein Managed-Service für Bewertungen, der die Cybersicherheitslage eines Lieferanten anhand eines strengen, von Experten entwickelten Frameworks analysiert. Anders als einfache Checkbox-Audits oder generische Fragebögen kombiniert diese Bewertung einen detaillierten Sicherheitsfragebogen, die Prüfung von Nachweisen und die Interpretation durch Analysten, um ein umfassendes Bild der Cyberresilienz eines Lieferanten zu liefern. Sie ist darauf ausgelegt, neue Risiken und Regulierungen wie den AI Act und darüber hinaus abzubilden.
Unsere Kunden nutzen das Galink Assessment als Erweiterung ihrer eigenen Risikomanagementfunktionen – und können so Lieferanten mit Zuversicht prüfen, bewerten und überwachen.
Auf internationalen Standards aufgebaut
Das Galink Assessment ist keine Blackbox. Es ist ausdrücklich an zwei der weltweit angesehensten Cybersicherheitsstandards ausgerichtet:
NIST Cybersecurity Framework (CSF): Unser Scoring ist den fünf Kernfunktionen zugeordnet – Govern, Identify, Protect, Detect, Respond
ISO/IEC 27001: Unser Scoring folgt dem kategoriebasierten Ansatz der ISO/IEC 27002.
Diese doppelte Ausrichtung stellt sicher, dass unsere Methodik nicht nur robust ist, sondern auch von Technik- und Einkaufsexperten weltweit anerkannt wird.
Leistung, die für sich spricht
Wir wissen, dass Sicherheitsbewertungen zeitnah und reibungslos ablaufen müssen. Aktuell liefert unser Managed Service:
Durchschnittliche Bearbeitungszeit von 9 Werktagen
Lieferantenzufriedenheit von 8,8/10 – ein Zeichen für gute Zusammenarbeit und Klarheit
Abdeckung von Lieferanten aus den Bereichen SaaS, Cloud-Infrastruktur, OT, IoT, Dienstleistungen und mehr
Wir arbeiten eng mit unseren Kunden und ihren Lieferanten zusammen, damit der Prozess respektvoll, aufschlussreich und effizient abläuft.
Eine zuverlässige, expertengeführte Methodik
Was macht das Galink Assessment seriös und vertrauenswürdig?
Erfahrene Analysten: Jeder Bericht wird von einem Cybersicherheitsexperten geprüft und interpretiert – nicht nur automatisch bewertet.
Nachweisbasierte Prüfung: Wir verlassen uns nicht allein auf Selbstauskünfte. Lieferanten werden gebeten, bei Bedarf Dokumentation oder Nachweise per Bildschirmfreigabe bereitzustellen.
Transparentes Scoring-Modell: Wir wenden ein klares Bewertungssystem an (A bis F, mit einem numerischen Score von 100), ergänzt um schriftliche Analystenkommentare, die die Ergebnisse einordnen.
Unser Scoring-Modell berücksichtigt sowohl die aktuellen Sicherheitskontrollen als auch die organisatorische Reife. Das Ergebnis: ein umsetzbares, differenziertes Risikoprofil – nicht nur ein Bestanden/Nicht-bestanden-Urteil.
Ein Beispielfall: Erkenntnisse in Maßnahmen umsetzen
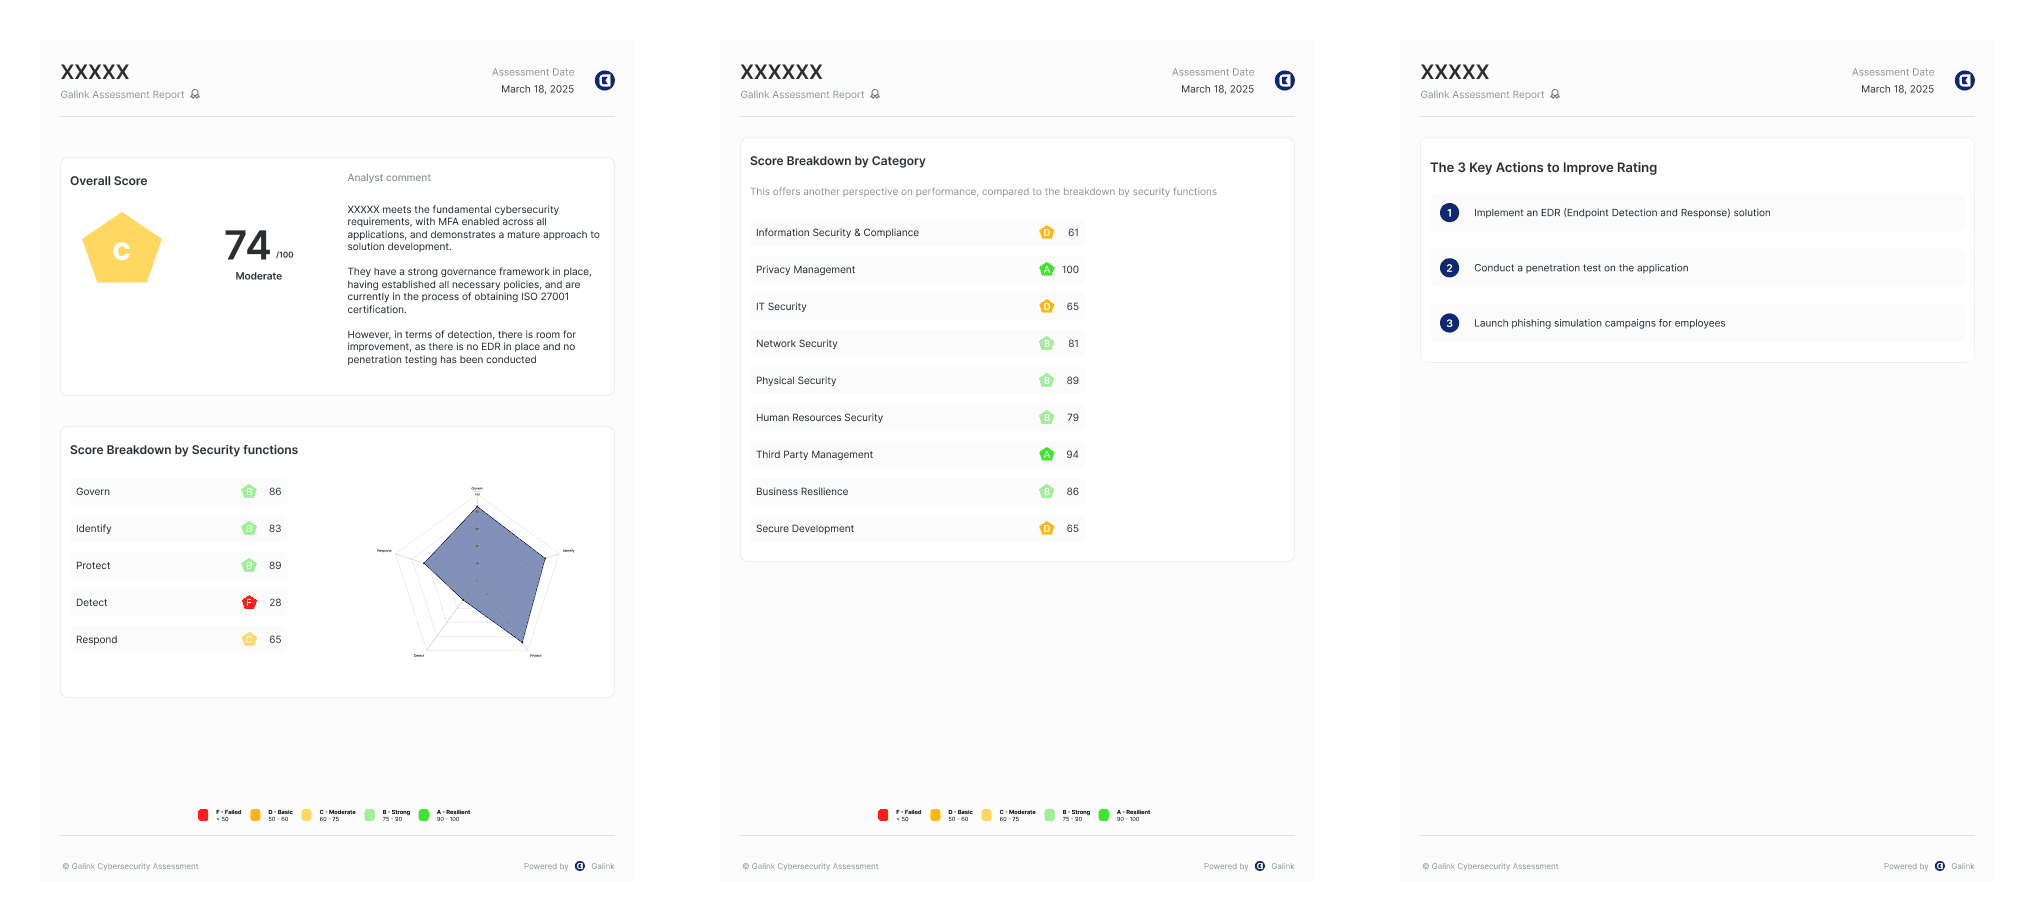
Um zu veranschaulichen, welchen Mehrwert unsere Bewertung liefert, betrachten Sie dieses anonymisierte (aber reale) Ergebnis einer im März 2025 abgeschlossenen Lieferantenbewertung:
Lieferanten-Score: 74/100 – Rating C (moderat)
Stärken:
MFA auf allen Systemen aktiviert
Vollständiges Richtlinienwerk vorhanden
ISO-27001-Zertifizierung in Vorbereitung
Schwächen:
Kein Endpoint Detection & Response (EDR)
Keine Penetrationstests durchgeführt
Begrenzte Fähigkeiten zur Erkennung von Vorfällen
Score-Aufschlüsselung (NIST-Kategorien):
Govern: B (86)
Identify: B (83)
Protect: B (89)
Detect: F (28)
Respond: C (65)
Zusammenfassung des Analysten:
„Der Lieferant weist starke Governance- und Schutzkontrollen auf, bleibt jedoch bei den Erkennungsfähigkeiten zurück. Wir empfehlen die Einführung einer EDR-Lösung und die Planung regelmäßiger Penetrationstests, um die Reife im Bereich Erkennung zu erhöhen.“
Solche detaillierten Erkenntnisse helfen unseren Kunden, fundierte Entscheidungen zu treffen – nicht nur über die Annahme oder Ablehnung eines Lieferanten, sondern auch über risikobasierte Segmentierung, vertragliche Kontrollen und Maßnahmenpläne.
Warum das wichtig ist: Aus Risikodaten wird Risikomanagement
Das Galink Assessment geht über Compliance hinaus. Es bietet einen echten Einblick, wie sicher Ihre Lieferanten wirklich sind – ausgerichtet an den geschäftlichen Auswirkungen.
Das gewinnen unsere Kunden:
Vertrauen in das Sicherheitsniveau der Lieferanten – gestützt auf objektive Daten
Klarheit darüber, wo in ihrer Lieferantenbasis Cyberrisiken liegen
Kontrolle, um Nachverfolgung, Behebung und vertragliche Absicherungen zu priorisieren
Für Einkaufsteams vereinfacht das Galink Assessment die Due Diligence, ohne an Tiefe einzubüßen. Für CISOs und Risikomanager bietet es eine strukturierte, an Standards ausgerichtete Grundlage für Programme zum Lieferantenrisikomanagement.
Fazit: Ein besserer Weg, Cyberrisiken durch Drittanbieter zu bewerten und zu managen
Da Lieferketten immer digitaler und stärker voneinander abhängig werden, ist das Management von Cyberrisiken auf Lieferantenebene geschäftskritisch. Das Galink Assessment bietet einen skalierbaren, glaubwürdigen und nachweisbasierten Weg, diese Risiken zu verstehen und zu mindern.
Ob Sie einen neuen Lieferanten onboarden, einen kritischen Lieferanten neu bewerten oder Ihr Drittanbieter-Risikoprogramm aufbauen: Galink bietet die Methodik, Expertise und Transparenz, die Sie zum Schutz Ihrer Organisation brauchen.
Machen wir Cybersicherheit bei Drittanbietern zu einer gemeinsamen Verantwortung – und zu einem strategischen Vorteil.