
Vom CISO zum Vorstand: Lieferantenrisiken zur Priorität machen
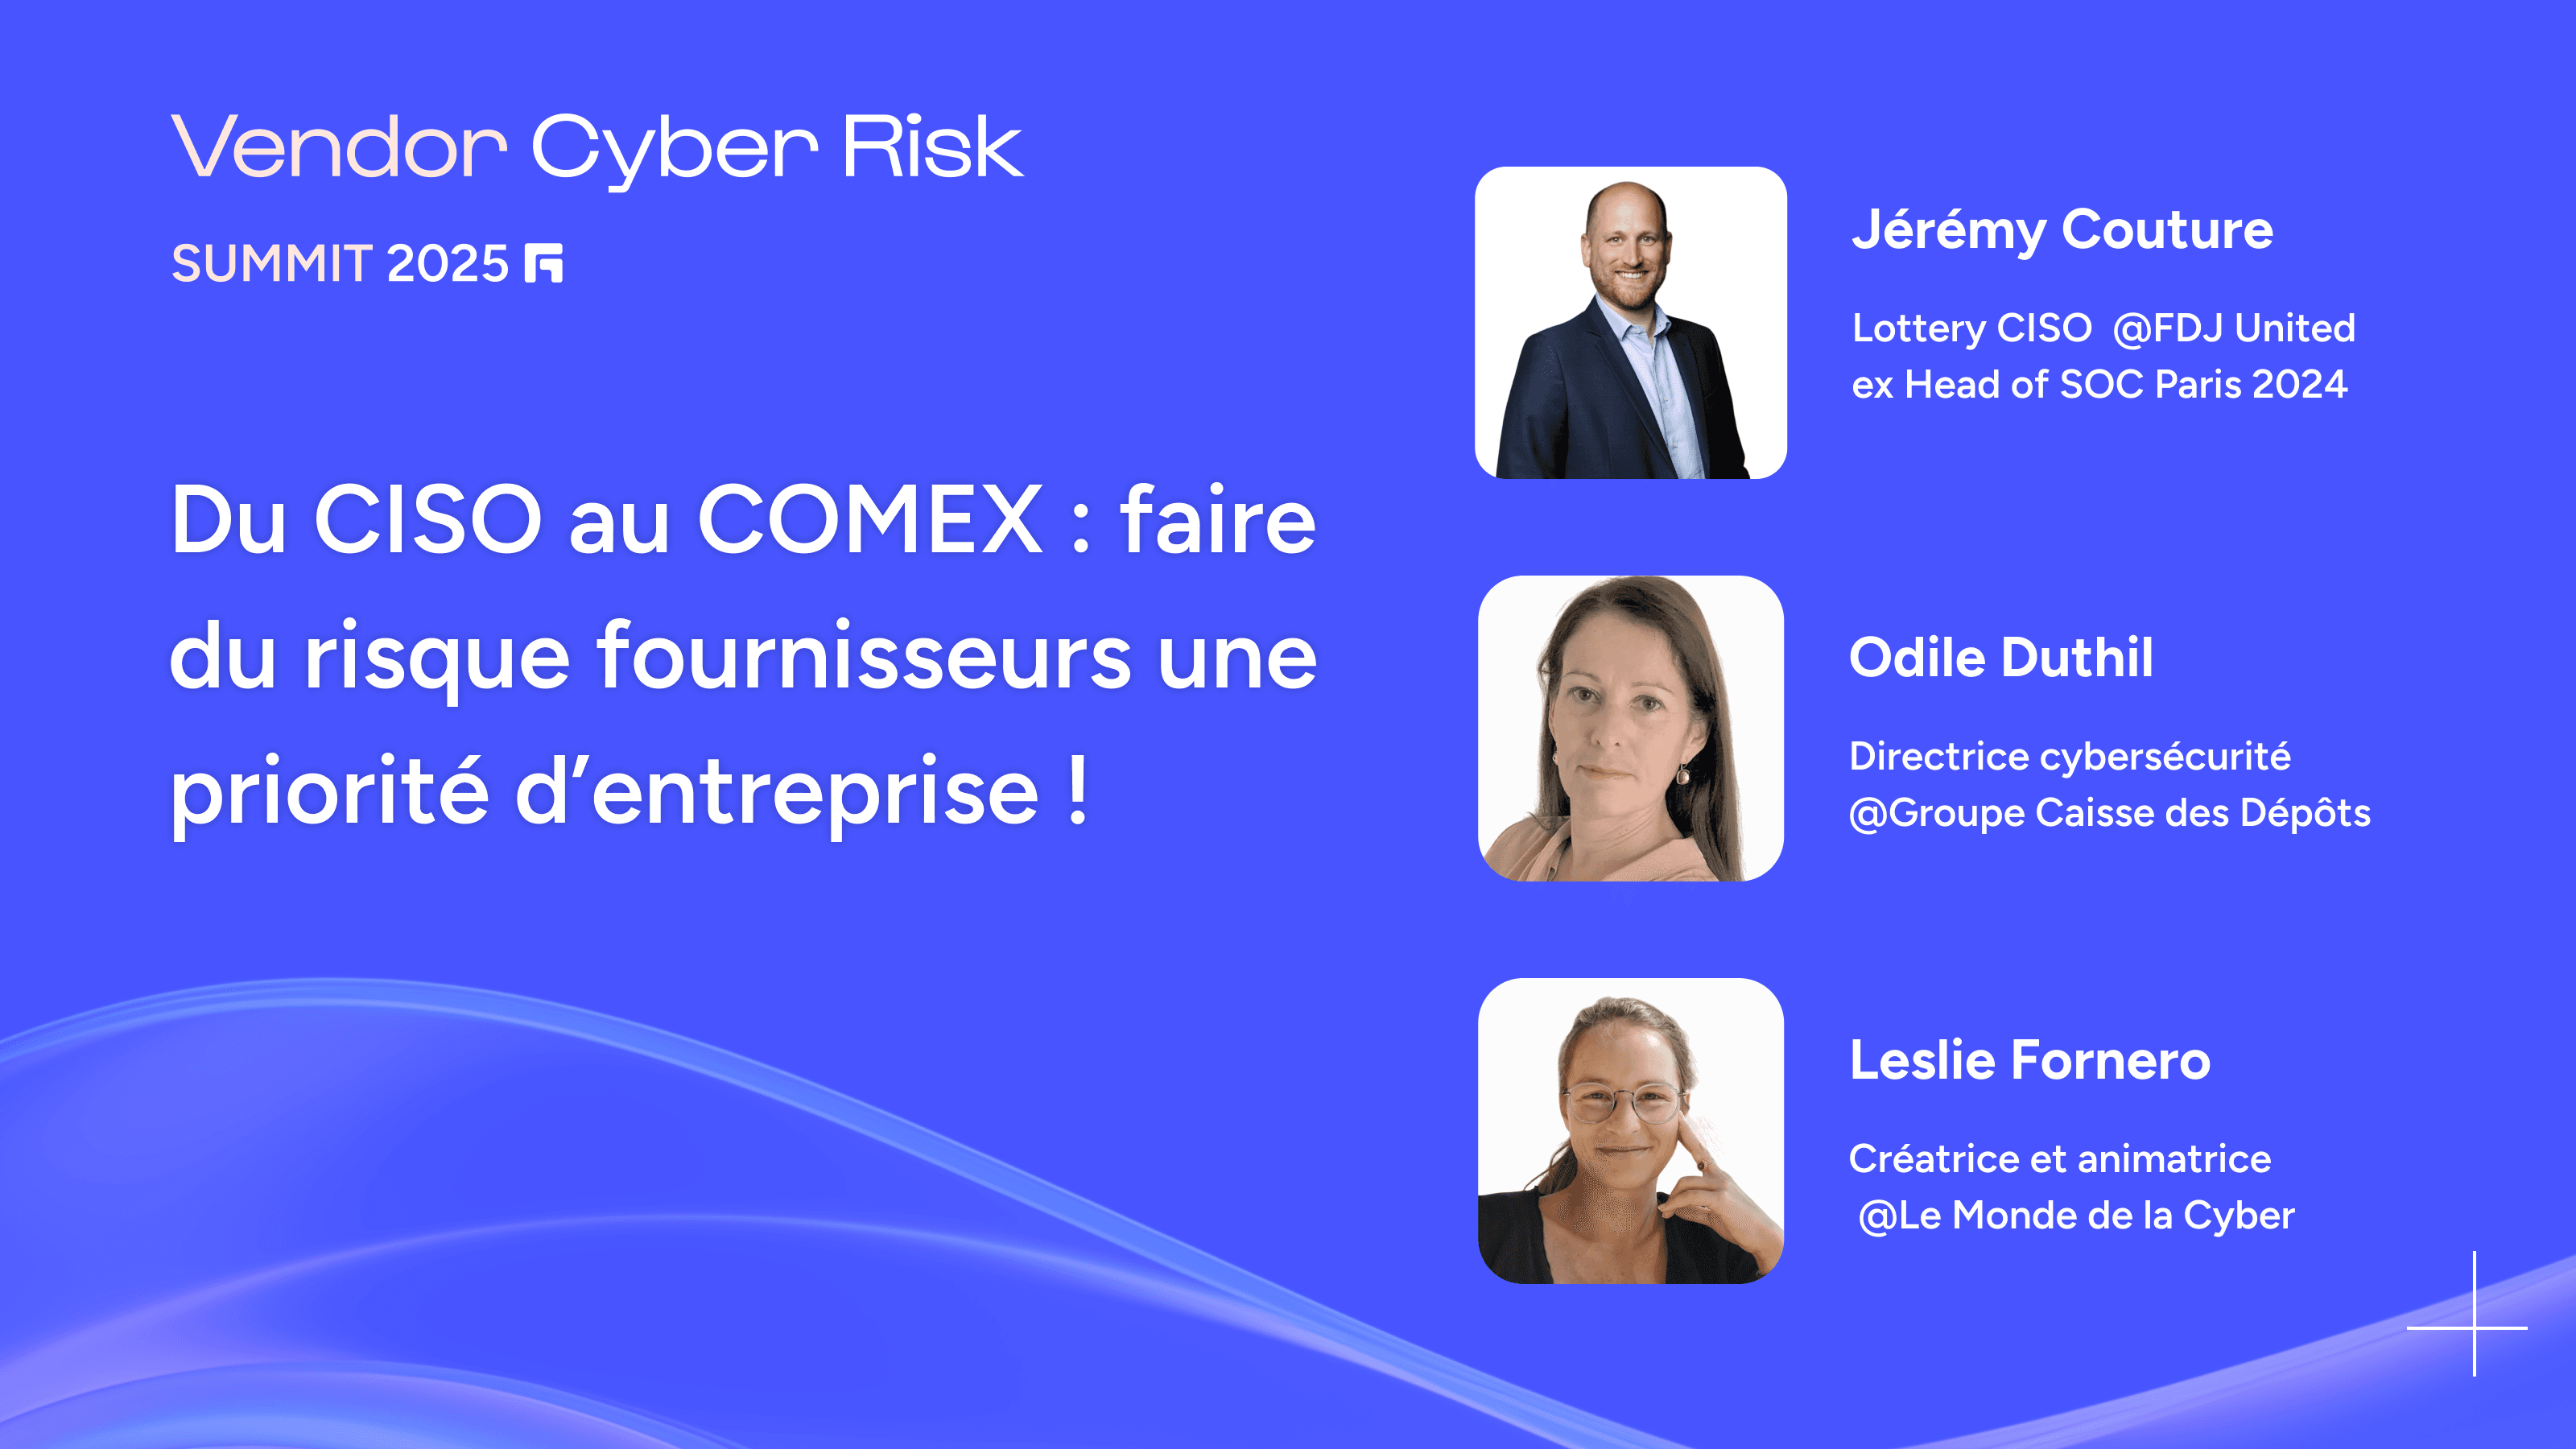
Beim von Galink veranstalteten Vendor Cyber Risk Summit teilten zwei Cybersecurity-Experten in einer von Leslie Fornero, Moderatorin des Podcasts Le Monde de la Cyber, geleiteten Podiumsdiskussion ihre Erfahrungen zu einem kritisch gewordenen Thema: Cyberrisiken durch Lieferanten.
Am Tisch:
Odile Duthil, Leiterin Cybersecurity der Groupe Caisse des Dépôts und Präsidentin des CUSIF
Jérémy Couture, CISO der Française des Jeux (FDJ)
Gemeinsam erörterten sie, wie man die Unternehmensleitung für dieses wachsende Risiko sensibilisiert und es zu einer strategischen Unternehmenspriorität macht.
Hier geht es zum vollständigen Replay
45 % der Unternehmen bereits von einem Lieferantenangriff betroffen
Gleich zu Beginn gab eine Umfrage unter den Teilnehmenden den Ton an: Fast jedes zweite Unternehmen (45 %) war bereits von einem Cyberangriff über einen Lieferanten betroffen. Eine Zahl, die Jérémie Couture für repräsentativ für die Praxis hält: 98 der 100 größten französischen Unternehmen haben bereits einen Sicherheitsvorfall über einen Dritten erlitten.
Odile Dil ergänzt: Angriffe über die Supply Chain machen heute fast zwei Drittel der beobachteten Cybervorfälle aus. Insbesondere im Bankensektor haben indirekte Angriffe – wie der auf Harvest, einen Lieferanten von Lieferanten – gezeigt, dass selbst die am besten geschützten Akteure nicht gefeit sind.
Regulierung als Hebel für Handeln und Abstimmung mit dem Vorstand
Für Odile ist die DORA-Verordnung (Digital Operational Resilience Act), anwendbar 2026, ein Beschleuniger für das Bewusstsein: Die Aufsicht hilft, das Thema im Vorstand anzusprechen. Doch über den Rahmen hinaus gilt es zu verstehen, dass das schwächste Glied oft beim Lieferanten des Lieferanten des Lieferanten liegt.
Bei der Caisse des Dépôts ist der Ansatz top-down: Identifizierung der kritischen Funktionen, Erfassung der Prozesse, dann Herunterbrechen bis zu den betroffenen Anwendungen und Dienstleistern. Das CEX validiert die kritischen Funktionen und lebenswichtigen Prozesse, während die operativen Teams das Risiko im Alltag steuern.
Bei der FDJ spielt die Norm ISO 27001 eine ähnliche Rolle: Die Managementbewertungen ermöglichen es, das Lieferantenrisiko anhand dessen anzusprechen, was alle verstehen – der realen Auswirkungen auf das Geschäft.
Die Sprache des Vorstands sprechen: von Cyber zu Business-Impact
Eine Kernbotschaft der Diskussion: Um den Vorstand zu überzeugen, muss man über Auswirkungen sprechen, nicht über Technik.
Wenn man über Auswirkungen spricht, versteht es jeder – Fachbereiche, Einkauf, Geschäftsleitung. Die FDJ arbeitet zudem an einer Quantifizierung des Lieferantenrisikos, übersetzt in finanzielle Szenarien. Zu sagen, dass es ein Datenleck gibt, reicht nicht; entscheidend ist, was diese Daten ermöglichen. Können wir unseren Ansprechpartnern noch vertrauen? Genau dieser Vertrauensverlust ist teuer.
Methodik: priorisieren, vertraglich absichern, auditieren
Odile und Jérémy teilen eine gemeinsame Überzeugung: Es ist unmöglich, alle Lieferanten zu auditieren – man muss priorisieren.
Bei der Caisse des Dépôts gibt es einen mehrjährigen Compliance-Plan. Die Verträge werden schrittweise mit neuen Cybersecurity-Klauseln (Backups, Wiederanlauf, Tests usw.) neu verhandelt.
Bei der FDJ zielt ein pyramidaler Ansatz auf rund zwanzig kritische Lieferanten, die regelmäßig nach präzisen Kriterien auditiert werden: Abhängigkeit, Reifegrad, Vertrauen und Exponierung.
Entscheidend ist, realistisch einzuschätzen, was machbar ist: Lieber einige kritische Partner gründlich auditieren als Hunderte von Verträgen oberflächlich prüfen.
Krisen und Übungen: Lernen durch Simulation
Ein weiterer Hebel, um den Vorstand zu gewinnen: Krisenübungen. Bei der Caisse des Dépôts wurde die erste auf Wunsch des Generaldirektors organisiert, der wissen wollte, was im Ernstfall zu tun ist. Seitdem finden diese Übungen regelmäßig statt. Sie ermöglichen es der Führungsebene, sich in die Situation hineinzuversetzen, die realen Auswirkungen auf das Geschäft zu ermessen und zu verstehen, dass Cyberrisiko ein Geschäftsrisiko ist.
Kontinuierliches Monitoring und regelmäßiger Austausch
Jedes Jahr präsentieren beide Organisationen ihre Risikolandkarten und die zugehörigen Maßnahmenpläne den Prüfungs- und Leitungsausschüssen. Bei der Caisse des Dépôts werden diese Elemente zudem mit der Commission de surveillance geteilt, der Parlamentarier angehören – ein Beleg dafür, dass Cybersecurity zu einem Governance-Thema geworden ist.
Tipps für CISOs, um den Vorstand mitzunehmen
Zum Abschluss einige konkrete Tipps:
Die Bedrohung verständlich erklären und mit aktuellen Ereignissen verknüpfen, um das Thema in der Realität zu verankern.
Über Auswirkungen sprechen, nicht über Technik: quantifizieren, veranschaulichen, Risikoszenarien erzählen.
Einen bereichsübergreifenden Ansatz verfolgen und Einkauf, Rechtsabteilung, Fachbereiche und IT einbinden.
Das Restrisiko akzeptieren und in Resilienz statt in Perfektion denken.
Cybersecurity ist nicht mehr nur Sache des CISO, sondern des gesamten Unternehmens.
Kurz gesagt
Lieferantenrisiken zur Unternehmenspriorität zu machen heißt zu verstehen, dass es sich um ein systemisches und nicht nur technisches Risiko handelt, es mit Business-Argumenten in den Vorstand zu tragen, das Risikomanagement mit Tools auszustatten, zu priorisieren und vertraglich abzusichern – und vor allem alle Unternehmensfunktionen in einen gemeinsamen Resilienzansatz einzubinden.